
راهنمای امنیت حافظه با زبان Rust در کرنل و سیستمعاملهای
پایان نیم قرن حکمرانی باگهای اشارهگر؛ چگونه مهاجرت اجباری به زبان Rust امروزه امنیت سیستمعاملها و سرورهای ابری جهان را دگرگون ساخت.
- بررسی جامع، تخصصی و عمیق زلزله مهندسی نرمافزار امروزه واکاوی گذار اجباری صنایع حیاتی از زبانهای ناامن C و C++ به زبانهای ذاتاً امن از نظر حافظه (Memory-Safe Languages) با پیشتازی مطلق زبان راست (Rust) در کرنل لینوکس، لایههای بنیادین ویندوز مایکروسافت، هایپروایزرهای ابری و سیستمهای بانکی، تحلیل موشکافانه دستورالعملهای سختگیرانه سازمان امنیت سایبری آمریکا (CISA)، کاخ سفید و آژانس امنیت سایبری اتحادیه اروپا (ENISA) که استفاده از زبانهای سنتی را در پروژههای زیرساختی ممنوع اعلام کردهاند، کالبدشکافی مکانیسمهای سیستم مالکیت (Ownership)، تحلیلگر امانتگیری (Borrow Checker) و انتزاعهای بدون هزینه (Zero-Cost Abstractions) که باگهای مرگبار سرریز بافر، مسابقه داده (Data Race) و استفاده پس از آزادسازی حافظه را در زمان کامپایل ریشهکن میکنند، و بررسی ابزارهای تبدیل خودکار کدهای قدیمی با کمک هوش مصنوعی تخصصی مهندسی کد.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
بحران ۷۰ درصدی آسیبپذیریهای سایبری؛ چرا دنیای دیجیتال ناچار به ترک C و C++ شد؟
از زمان تولد زبان برنامهنویسی C توسط دنیس ریچی در دهه ۱۹۷۰ میلادی، این زبان و جانشین قدرتمندش C++ ستون فقرات تمدن دیجیتال را تشکیل دادهاند؛ از هسته سیستمعاملهای ویندوز، لینوکس و مک گرفته تا فریمور کنترل پرواز هواپیماها، تجهیزات پزشکی و موتورهای پایگاه داده. با این حال، بهای این دسترسی مستقیم به سختافزار، اعطای مسئولیت طاقتفرسای مدیریت دستی بایتهای حافظه به برنامهنویس بود.
گزارشهای تحلیلی منتشرشده توسط مایکروسافت، گوگل و اپل در طول سالها همواره به یک رقم تکاندهنده اشاره داشتند: حدود ۷۰ درصد از کل آسیبپذیریهای امنیتی بحرانی ثبتشده در تاریخ نرمافزار (CVEs)، مستقیماً از خطاهای ایمنی حافظه ناشی میشوند. باگهایی نظیر سرریز بافر (Buffer Overflow)، استفاده از متغیر پس از آزادسازی (Use-After-Free)، آزادسازی دوگانه (Double Free) و نشت اطلاعات خارج از محدوده حافظه، دروازه ورود باجافزارها و بدافزارهای دولتی بودهاند.
تا آستانه دوران معاصر شرکتها تلاش کردند تا با ابزارهای تحلیل استاتیک، فازینگ مداوم (Fuzzing) و آموزش مهندسان این معضل را مهار کنند، اما خطاهای انسانی در کدهای چند دهمیلیون خطی اجتنابناپذیر باقی ماند. همانگونه که در استقرار رمزنگاری پساکوانتومی PQC دیدیم، امنیت معاصر نیازمند بازطراحی پارادایمیک در بنیادینترین لایههای پردازش است.
فرمانهای حاکمیتی CISA و کاخ سفید به عنوان ضربالاجل بازنویسی کدهای حساس
نقطه عطف تاریخی امروزه با تبدیل توصیههای پیشین به مقررات حقوقی الزامآور رقم خورد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) با همکاری کاخ سفید و نهادهای امنیتی بریتانیا، استرالیا و آلمان، استفاده از زبانهای ناامن حافظه در پیمانکاریهای دفاعی، زیرساختهای بانکی، نیروگاهها و تجهیزات بیمارستانی را رسماً ممنوع اعلام کردند.
بر اساس این مقررات، هر سازمان تامینکننده نرمافزار برای بخشهای زیرساختی ملزم است یک نقشه راه عملیاتی برای جایگزینی یا ایزولهسازی کدهای C و C++ با زبانهای ایمن حافظه (Memory-Safe by Design) ارائه دهد. اگرچه زبانهایی نظیر گو، سوئیفت و جاوا نیز ذاتاً از حافظه محافظت میکنند، اما وجود لایه زبالهروب (Garbage Collector) و مصرف حافظه بالا مانع از استقرار آنها در کرنل سیستمعامل و درایورهای بلادرنگ میشد.
در این کارزار، زبان برنامهنویسی راست (Rust) به عنوان تنها کاندیدای بلامنازع ظهور کرد؛ زبانی که بدون نیاز به زبالهروب، سرعتی در رده C و کنترل مطلق بر سختافزار ارائه داده و همزمان ایمنی حافظه را در زمان کامپایل ضمانت مینماید.
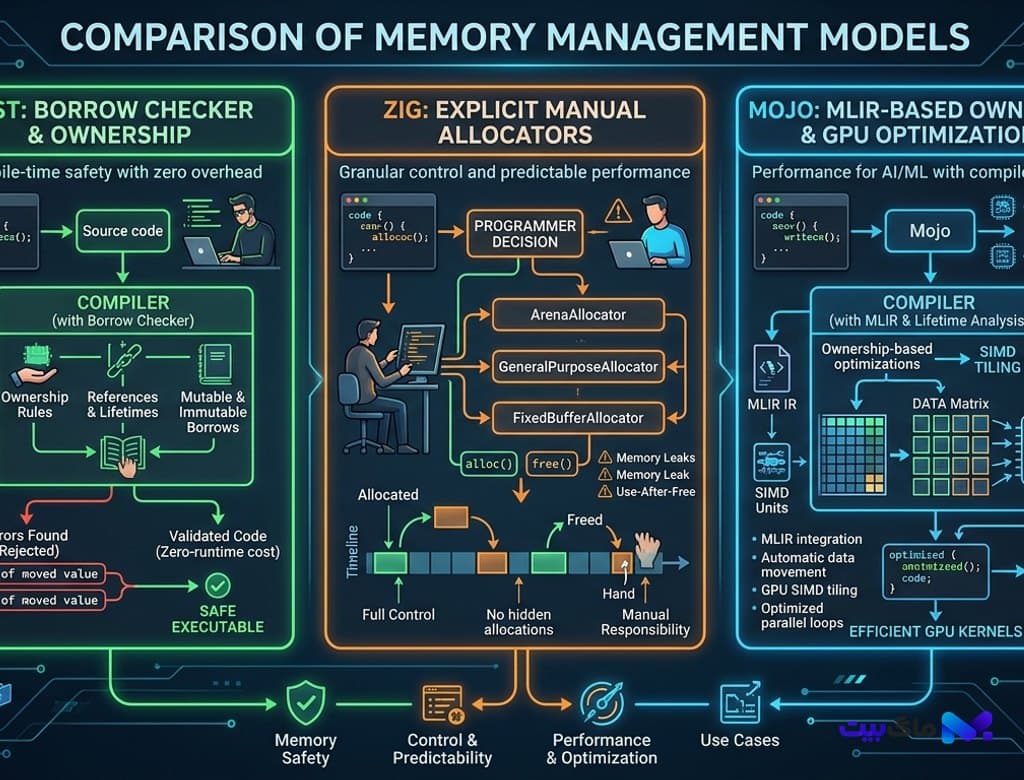
معماری ریاضیاتی سیستم مالکیت و بارو چکر (Borrow Checker) در زمان کامپایل
معجزه مهندسی زبان راست در تئوری سیستم انواع ریشه دارد. هسته این زبان بر سه قانون طلایی سیستم مالکیت (Ownership System) استوار است: هر مقدار در حافظه دارای یک متغیر مالک منحصربهفرد است، در هر لحظه تنها یک مالک میتواند وجود داشته باشد، و زمانی که متغیر مالک از حوزه تعریف (Scope) خارج شود، حافظه متناظر فوراً و بدون نیاز به دستور دستی آزاد میگردد.
افزون بر این، تحلیلگر امانتگیری (Borrow Checker) در زمان کامپایل تضمین میکند که دادهها یا میتوانند بینهایت بارخواندنی (Immutable References) باشند، یا تنها یک مرجع یکتا برای نوشتن (Mutable Reference) داشته باشند؛ قانونی ساده اما انقلابی که پدیده رقابت دادهها در پردازش موازی (Data Races) را به کلی غیرممکن میسازد.
این مکانیزم که با مفاهیم طول عمر متغیرها (Lifetimes) تقویت شده، تضمین میکند که هیچ اشارهگر معلقی (Dangling Pointer) هرگز وارد باینری نهایی برنامه نشود. باینری تولیدشده بدون ذرهای افت کارایی در فاز اجرا، از مزیت انتزاعهای بدون هزینه (Zero-Cost Abstractions) بهرهمند میگردد.
راست در رگهای لینوکس و ویندوز؛ کالبدشکافی کرنلهای هیبریدی امروزه
امروزه دیگر حضور راست در کرنلهای بزرگ یک پروژه آزمایشی نیست، بلکه به واقعیتی روزمره بدل شده است. در هسته لینوکس نسخه ۶.۱۶ به بعد، دهها زیرسیستم حیاتی از جمله درایورهای شبکه گیگابیتی، لایههای مدیریت حافظه فلش NVMe و سامانههای امنیتی رمزنگاری به زبان راست پیادهسازی شدهاند.
از سوی دیگر، شرکت مایکروسافت در نسخه سازمانی ویندوز، بیش از ۳۶ میلیون خط کد مرتبط با هسته لایه انتزاع سختافزار (HAL) و سیستم مدیریت پنجرهها را از C++ به Rust بازنویسی کرده است. مهندسان ردموند گزارش دادهاند که ماژولهای بازنویسیشده عملاً با نرخ صفر در باگهای مرتبط با خرابی حافظه مواجه شدهاند.
در حوزه ابری نیز، هایپروایزرهای مدرن نظیر Firecracker شرکت آمازون و Cloud Hypervisor با تکیه بر راست، بستری فوقالعاده امن برای اجرای میکروسرویسهای سرورلس ایزوله و پایگاههای داده محلی با معماری اول-محلی Local-First فراهم آوردهاند.
چالشهای نیروی انسانی، بازنویسی با مدلهای زبانی هوشمند و افق پیشرو
با وجود این پیروزی قاطع، گذار از اقیانوس کدهای قدیمی بدون مانع نبوده است. منحنی یادگیری بسیار تند زبان راست و سختگیریهای کامپایلر، در ابتدا با مقاومت برنامهنویسان کهنهکار مواجه شد. با این حال، ظهور دستیاران تخصصی مهندسی نرمافزار هوش مصنوعی امروزه روند ترجمه خودکار کدهای ناامن به ساختارهای اصیل و ایمن راست را دهها برابر سرعت بخشیده است.
این ابزارهای هوش مصنوعی با درک معنایی جریان دادهها، اشارهگرهای خام را به مراجع ساختیافته تبدیل کرده و کدهای ناامن (Unsafe Blocks) را به حداقل ممکن کاهش میدهند. همزمان، صنایع خودروسازی مدرن در طراحی معماریهای منطقهای Zonal و خودروهای نرمافزارمحور استاندارد ایمنی عملکردی ASIL-D را منحصراً بر پایه ماژولهای راست بنا نهادهاند.
مهاجرت به راست امروزه صرفاً تعویض یک ابزار برنامهنویسی با ابزاری دیگر نبود؛ بلکه یک بلوغ فلسفی برای جامعه فناوری به شمار میرود؛ اعلام رسمی اینکه امنیت و قابلیت اطمینان، لوکسترین آپشن یک نرمافزار نیست، بلکه ابتداییترین شرط وجودی آن در جهان به همپیوسته امروز است.
بیشتر از فناوری



