
ایمنی حافظه در برنامهنویسی سیستم و مهاجرت به Rust و Zig
پایان دوره پنجاه ساله تسلط زبانهای سی و سیپلاسپلاس؛ چگونه قوانین بینالمللی و معماری مدرن زبانهای راست و زیگ، حفرههای حافظه را برای همیشه از زیرساختهای نرمافزاری جهان پاک میکنند.
- تحلیل راهبردی و فنی دگرگونی بنیادین مهندسی نرمافزار امروزه با اجباری شدن استانداردهای ایمنی حافظه (Memory Safety Mandates)؛ بررسی ضربالاجلهای قانونی آژانس امنیت سایبری ایالات متحده (CISA) و آییننامه تابآوری سایبری اتحادیه اروپا (CRA) برای پایان دادن به استفاده از زبانهای ناامن C و ++C در زیرساختهای حیاتی، کالبدشکافی سیستم مالکیت، امانتداری و چککننده طولعمر در زبان Rust، جایگاه منحصربهفرد زبان Zig در سیستمهای توکار و کامپایل متقابل سریع بدون سربار، و ارزیابی هزینههای بازنویسی کدها در برابر خسارات چند ده میلیارد دلاری ناشی از رخنههای Use-After-Free و سرریز بافر.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
بحران تاریخی باگهای حافظه و پایان مصونیت سنتی C و ++C
برای بیش از نیم قرن، زبانهای برنامهنویسی C و ++C به عنوان سنگ بنای تمدن دیجیتال شناخته میشدند؛ از هسته سیستمعاملهای لینوکس، ویندوز و مک گرفته تا زیرساختهای بانکی، فضاپیماها، روترهای اینترنت و مرورگرهای وب. اما این قدرت بیپایان به بهایی بسیار گزاف تمام شد: واگذاری کامل مدیریت اشارهگرها و تخصیص دستی حافظه به برنامهنویسان. اشتباهاتی نظیر سرریز بافر (Buffer Overflow)، استفاده پس از آزادسازی (Use-After-Free) و اشارهگرهای معلق، منشأ بیش از ۷۰ درصد از کل آسیبپذیریهای امنیتی تاریخ دنیای نرمافزار بودهاند.
امروزه صبر رگولاتورها و نهادهای امنیتی جهانی به پایان رسیده است. گزارشهای سالانه آژانس CISA و ابلاغیههای سختگیرانه اتحادیه اروپا رسماً استفاده از زبانهای فاقد تضمین ایمنی حافظه (Memory-Unsafe Languages) را در پروژههای دولتی، صنایع دفاعی و زیرساختهای بانکی محدود کردهاند. همانطور که در بررسی بهینهسازی کدهای باینری با BOLT و کامپایلرهای ML امروزه اشاره کردیم که سرعت اجرا باید با امنیت باینری تلفیق شود، در سطح کدنویسی نیز مهندسان راهی جز پذیرش استانداردهای مدرن ایمنی ندارند.
شرکتهای بزرگی مانند مایکروسافت، گوگل و آمازون اکنون رسماً اعلام کردهاند که توسعه هرگونه کامپوننت جدید بر بستر C/C++ ممنوع است و کدهای قدیمی به تدریج در حال جایگزینی با زبانهای نسل نوینی هستند که ایمنی حافظه را در زمان کامپایل و بدون نیاز به زبالهروب (Garbage Collector) تضمین مینمایند.
معماری زبان راست (Rust)؛ انتزاع بدون هزینه و گارانتی ایمنی در زمان کامپایل
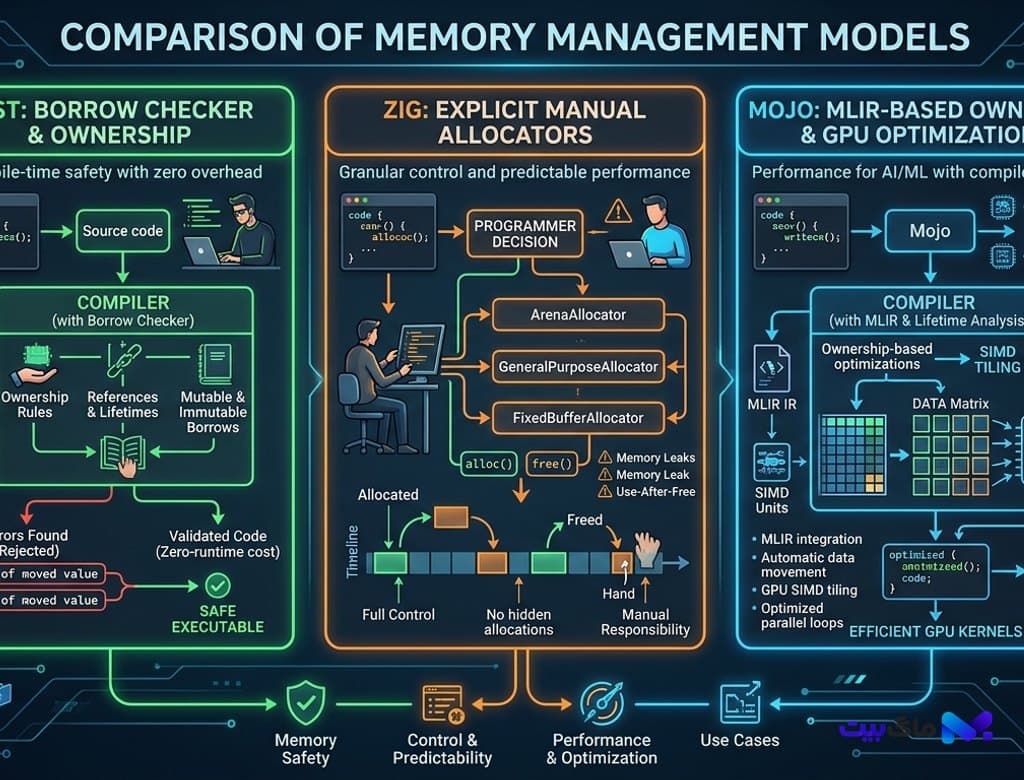
برنده بلامنازع این تحول امروزه زبان برنامهنویسی Rust است. برخلاف جاوا، گو یا سیشارپ که برای مدیریت حافظه از یک موتور سنگین Garbage Collector استفاده میکنند که با توقفهای غیرمنتظره و مصرف رم بالا همراه است، راست مفهومی انقلابی به نام «سیستم مالکیت و امانتداری» (Ownership & Borrowing System) به همراه بررسیکننده طول عمر (Lifetime Borrow Checker) را معرفی کرده است.
در راست، کامپایلر پیش از تولید حتی یک خط کد ماشین، مسیر تخصیص و آزادسازی هر بایت از حافظه را ردیابی میکند. همروندی دادهها (Data Races) که همواره کابوس برنامهنویسان سیستم در پردازشهای چندنخی بود، در راست غیرممکن است؛ زیرا کامپایلر اجازه دسترسی همزمان و نامحدود به دادههای مشترک را نمیدهد. علاوه بر این، ابزارهای تحلیلی و پایگاههای داده برداری تعبیهشده و فرمت ستونی Lance امروزه نیز برای دستیابی به بالاترین کارایی در کار با فایلهای حافظهمحور، هسته خود را تماماً با زبان Rust پیادهسازی کردهاند.
مهاجرت به راست با پشتیبانی رسمی در هسته لینوکس ۶.۱۲ شتاب مضاعفی به خود گرفته و درایورهای مدرن شبکه، کنترلرهای کارتهای گرافیک و فایلسیستمهای امن به این زبان بازنویسی میشوند تا از بروز بحرانهایی مانند کراشهای مرگبار سیستمی جلوگیری به عمل آید.
جایگاه زبان زیگ (Zig)؛ سادگی ناب، جایگزینی سرراست برای C و ابزار کامپایل جادویی
در حالی که راست برای پروژههای نرمافزاری عظیم و کدهای به شدت ساختاریافته ایدهآل است، منحنی یادگیری تند و زمان طولانی کامپایل آن، مقاومتهایی در میان مهندسان سختافزار و سیستمهای توکار ایجاد کرده بود. اینجاست که زبان Zig به عنوان بازیگر شگفتیساز دوران کنونی ظهور کرده است.
زیگ فاقد ماکروها، اضافهبار عملگرها یا ساختارهای پنهان است؛ فلسفه آن سادگی مطلق، کنترل حداکثری بر روی تخصیصدهندههای حافظه (Explicit Allocators) و اجرای کد در زمان کامپایل از طریق کلیدواژه comptime است. زیگ به عنوان یک کامپایلر C/C++ بدون نقص نیز عمل میکند و پروژهها میتوانند کدهای قدیمی سی را بدون کوچکترین تغییر در کنار زیگ کامپایل نمایند. این ویژگی زیگ را به انتخاب شماره یک برای توسعه سیستمهای سبک خانه هوشمند محلی با پروتکل Matter 2.0 امروزه و میکروکنترلرهای اینترنت اشیاء تبدیل کرده است.
توسعهدهندگان در زیگ یاد میگیرند که چگونه بدون سربار و به شکلی کاملاً شفاف، امنیت جریان دادهها را پیاده کنند و با مهار رفتارهای تعریفنشده (Undefined Behavior)، نرمافزارهایی سبک و صاعقهآسا تولید نمایند.
چالشهای اقتصادی بازنویسی و آینده بلندمدت زیرساختهای محاسباتی
مهاجرت از کدهای چهلساله سی به راست و زیگ خالی از هزینه نیست؛ تخمین زده میشود بازنویسی کدهای حساس بانکی و مخابراتی سالانه صدها میلیارد دلار سرمایهگذاری بطلبد. اما تحلیلهای اقتصادی دوران کنونی نشان میدهد که هزینه تعمیر باگها، خسارات باجافزارها و توقف سرویسهای حیاتی بسیار فراتر از هزینه ارتقای زبان است.
با ادغام این فرآیند با ایجنتهای هوش مصنوعی کشف آسیبپذیری و فازینگ نمادین ، فرآیند تبدیل خودکار کدهای لِگاسی C به کدهای ایمن Rust با سرعت خیرهکنندهای در حال انجام است. دوران کنونی به عنوان مقطعی در تاریخ فناوری ثبت خواهد شد که در آن مهندسی نرمافزار سرانجام به بلوغ رسید و ساختارهای شکننده گذشته را به نفع پایههای ایمن و غیرقابل نفوذ به فراموشی سپرد.
بیشتر از فناوری



