
خداحافظی با رمز عبور؛ راهنمای فعالسازی Passkey و کلیدهای امنیتی
دیگر نیازی به حفظ کردن کاراکترهای عجیب، پیامکهای رمز یکبار مصرف ناامن یا ترس از حملات فیشینگ نیست؛ فناوری رمزنگاری نامتقارن FIDO2 بالاترین لایه امنیت دیجیتال را در اختیار شما میگذارد.
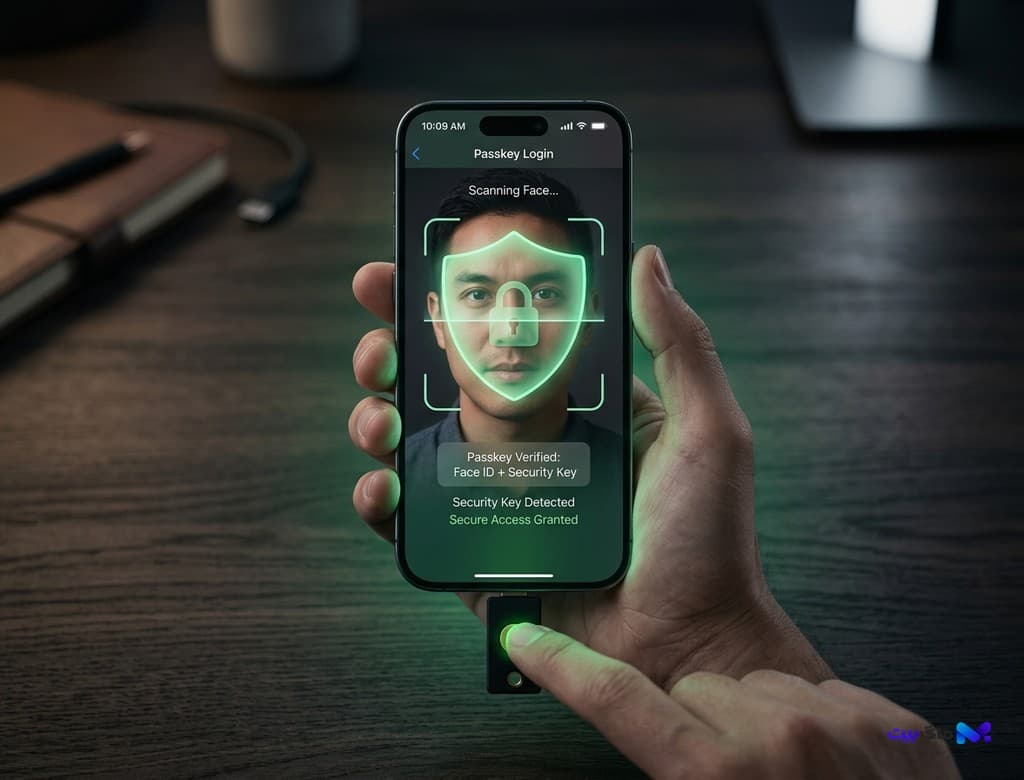
- چرا گذرواژههای سنتی مردهاند؟ آموزش گامبهگام جایگزینی پسورد با پسکی (Passkey) و کلید فیزیکی در گوگل، اپل، گیتهاب و پیامرسانها به زبان ساده برای کاربران عادی.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
مقدمه و بررسی اولیه
سالها به ما گفته میشد که برای حفظ امنیت حسابهای کاربری خود باید رمزهای عبور طولانی، پر از علامتهای تعجب و ستاره، و غیرقابل حدس بسازیم. اما حقیقت ماجرا این است که انسانها حافظه کامپیوتری ندارند؛ در نتیجه بیش از ۸۰ درصد کاربران از رمزهای تکراری استفاده میکنند و همین امر، گذرواژهها را به بزرگترین پاشنه آشیل امنیت دیجیتال در جهان تبدیل کرده است.
با فراگیر شدن استاندارد «پسکی» (Passkey) مبتنی بر کنسرسیوم FIDO Alliance امروزه غولهای فناوری مانند گوگل، اپل، مایکروسافت و آمازون رسماً گذار به دنیای «بدون رمز عبور» (Passwordless) را الزامی کردهاند. در این راهنمای جامع، سازوکار این فناوری را به زبانی شفاف باز میکنیم و نشان میدهیم چگونه اکانتهای خود را در برابر خطرناکترین بدافزارها و سرقتهای سایبری ضدگلوله کنید.
پسکی چیست و چرا نفوذ به آن از نظر ریاضی غیرممکن است؟
برخلاف رمز عبور که یک کلمه مشترک ذخیرهشده روی سرور سایت است (و اگر سرور هک شود رمز شما لو میرود)، پسکی بر پایه «رمزنگاری کلید عمومی و خصوصی» (Public-Key Cryptography) کار میکند.
هنگام ساخت حساب، دستگاه شما (گوشی یا کامپیوتر) یک جفت کلید رمزنگاری تولید میکند: کلید عمومی به سرور سایت فرستاده میشود و کلید خصوصی در تراشه امنیتی دستگاه شما (Secure Enclave) قفل میشود. وقتی میخواهید وارد شوید، سایت یک معمای ریاضی به دستگاه شما میفرستد؛ دستگاه با سنسور بیومتریک اثر انگشت یا تشخیص چهره شما این معما را با کلید خصوصی حل کرده و جواب را بازمیگرداند. در تمام این فرایند، هیچ رمزی ردوبدل نمیشود که هکر بتواند آن را بدزدد!
ضد فیشینگ ۱۰۰ درصدی؛ پایان کابوس لینکهای جعلی پیامکی
بزرگترین مزیت پسکی نسبت به رمزهای عبور و حتی پیامکهای تایید دو مرحلهای (SMS OTP)، مصونیت کامل در برابر فیشینگ است. یک پسکی به صورت سختافزاری به دامنه رسمی وبسایت گره خورده است. اگر شما روی یک لینک جعلی فیشینگ کلیک کنید که ظاهری شبیه به بانک یا جیمیل دارد، مرورگر متوجه عدم تطابق آدرس اینترنتی شده و هرگز اجازه انتشار کلید را نمیدهد.
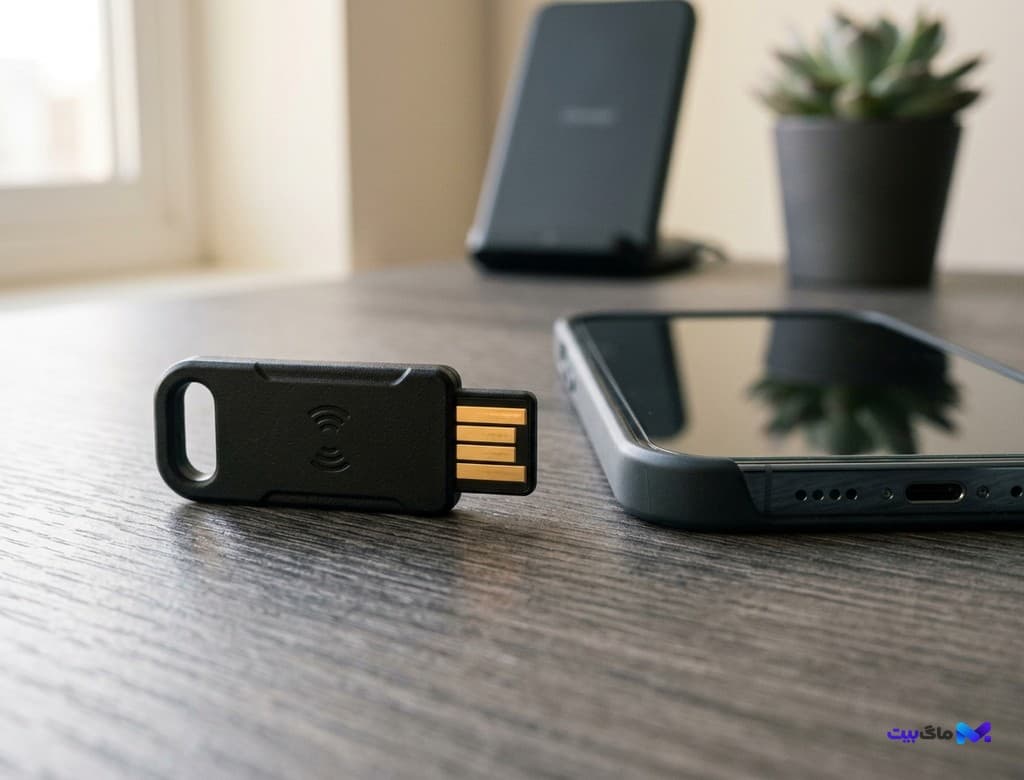
کلیدهای سختافزاری (Hardware Security Keys) چه نقشی دارند؟
برای کاربران حرفهای، مهندسان نرمافزار، تریدرهای رمزارز و افرادی که با دادههای حساس سروکار دارند، کلیدهای سختافزاری فیزیکی (نظیر YubiKey یا Titan Security Key) نهایت امنیت به شمار میروند.
این گجتهای کوچک از طریق پورت USB-C یا تراشه بدون تماس NFC به گوشی و لپتاپ شما متصل میشوند. نفوذ به اکانتی که به کلید فیزیکی مجهز است، نیازمند در اختیار داشتن فیزیکی همان ابزار در دستان سارق است؛ امری که امکان هک از راه دور از هر کجای اینترنت را به صفر مطلق میرساند.
استفاده از پسکی فقط برای افزایش امنیت نیست؛ حذف تایپ پسوردهای پیچیده و رهایی از استرس فراموشی رمز، لذتبخشترین تجربه کاربری مدرن را به شما هدیه میدهد.
— محمد علی رخشان
راهنمای راهاندازی سریع در ۵ دقیقه برای عموم کاربران
برای شروع این فرایند به مراحل زیر عمل کنید: ۱. حساب گوگل (Gmail): به تنظیمات امنیتی جیمیل (Google Account > Security) بروید و گزینه «Passkeys and Security Keys» را فعال کنید. از این پس ورود شما فقط با اثر انگشت یا فیسآیدی انجام میشود. ۲. حساب اپل و آیکلاد: در iOS و macOS، قابلیت iCloud Keychain به صورت پیشفرض پسکیهای شما را میان آیفون و مک به صورت رمزنگاریشده سرتاسری (End-to-End) همگام میسازد. ۳. مدیریت پشتیبانگیری: نگران گم شدن گوشی نباشید؛ سیستمهای مدرن پسکی اجازه ثبت چند دستگاه همزمان (مثل لپتاپ و تبلت) را به عنوان کلید پشتیبان به شما میدهند.
جمعبندی تحریریه ماگ بیت
امنیت سایبری دیگر نباید یک کار خستهکننده و دستوپاگیر باشد. تغییر دادن عادتها به سمت پسکی، سادهترین و در عین حال اثربخشترین اقدامی است که هر کاربر امروزی میتواند برای محافظت از حریم شخصی و داراییهای دیجیتال خود بردارد.
بیشتر از فناوری



