
احراز هویت بدون رمز عبور و رمزنگاری پساکوانتومی
با رسمیت یافتن استانداردهای پساکوانتومی NIST و بلوغ فناوری Passkeys امروزه پسوردهای متنی برای همیشه منسوخ شده و زیرساختهای ابری به دژهای ضدکوانتوم تبدیل شدهاند.
- تحلیل جامع جایگزینی کامل کلمات عبور سنتی با کلیدهای عبور دیجیتال (Passkeys) و استانداردهای WebAuthn/FIDO2 امروزه بررسی ادغام الگوریتمهای رمزنگاری پساکوانتومی استانداردشده توسط NIST نظیر ML-KEM و ML-DSA در توکنهای امنیتی سختافزاری و ماژولهای امن HSM. تشریح معماری اعتماد صفر (Zero Trust)، جلوگیری از حملات پیشرفته فیشینگ و مدیریت یکپارچه هویت در سازمانهای مقیاس بزرگ.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
مرگ رسمی گذرواژههای سنتی؛ چرا پسوردها بزرگترین آسیبپذیری جهان دیجیتال بودند؟
برای بیش از نیمقرن، احراز هویت در سیستمهای رایانهای بر مفهومی شکننده به نام «رشتههای متنی رمز عبور» استوار بود. با وجود ابداع سیاستهای پیچیدگی کلمه عبور، احراز هویت دو مرحلهای پیامکی (SMS OTP) و برنامههای تولید کد یکبار مصرف، حملات فیشینگ معکوس (Adversary-in-the-Middle) و نشت پایگاههای داده کاربری سالانه میلیاردها دلار خسارت به سازمانها وارد میکرد. عامل انسانی همواره به عنوان ضعیفترین حلقه زنجیره امنیت شناخته میشد.
امروزه شرکتهای پیشرو فناوری و کنسرسیوم FIDO رسماً اعلام کردند که کلمات عبور سنتی به پایان چرخه حیات خود رسیدهاند. با تصویب پروتکلهای نوین WebAuthn Level 3، مفهوم «کلیدهای عبور» (Passkeys) جایگزین رمزها شده است. در این شیوه، به جای ارسال یک راز مشترک به سرور، از زوجکلیدهای عمومی و خصوصی استفاده میشود که در آن کلید خصوصی هرگز از ماژول امن سختافزاری دستگاه کاربر خارج نمیگردد.
این الگوی امنیتی با زیرساختهای مقاوم و تحلیلی در پارادایم اجرای پایدار و ورکفلوهای توزیعشده با تمپورال هماهنگ است؛ جایی که تأیید هویت گرههای اجرایی باید به شکل ناهمگام، قطعی و عاری از هرگونه رخنه ارتباطی پیادهسازی شود.
تهدید کوانتومی 'هماکنون بدزد، بعداً رمزگشایی کن' و استانداردهای NIST
بزرگترین شوک به دنیای رمزنگاری در سالهای اخیر، نزدیک شدن رایانههای کوانتومی به آستانه شکستن الگوریتمهای کلاسیک نظیر RSA و ECC (خم بیضوی) از طریق الگوریتم شور (Shor's Algorithm) بود. مهاجمان پیشرفته با استراتژی «برداشت کن، بعداً رمزگشایی کن» (Harvest Now, Decrypt Later) ترافیکهای حساس رمزگذاریشده شرکتها را ذخیره میکردند تا در آیندهای نهچندان دور با ماشینهای کوانتومی آنها را بخوانند.
پاسخ جامعه امنیت امروزه رسمیسازی و استقرار نهایی الگوریتمهای رمزنگاری پساکوانتومی (PQC) مورد تأیید مؤسسه ملی استانداردها و فناوری آمریکا (NIST) است. استانداردهای FIPS 203 (الگوریتم ML-KEM مبتنی بر مشبکههای جبری ماژولار برای کپسولهسازی کلید) و FIPS 204 (الگوریتم امضای دیجیتال ML-DSA) اکنون به هسته پروتکلهای TLS 1.4 و توکنهای سختافزاری FIDO2 تزریق شدهاند.
توسعه این الگوریتمها با مبانی زبانهای سطح پایین و ایمن نظیر آنچه در گذار زیرساختهای مهندسی به زبانهای امن حافظه با Rust و Zig تشریح کردیم درآمیخته است؛ چرا که پیادهسازی کدهای کریپتوگرافی مستلزم مقاومت مطلق در برابر حملات کانال جانبی (Side-Channel Attacks) و نشت حافظه است.
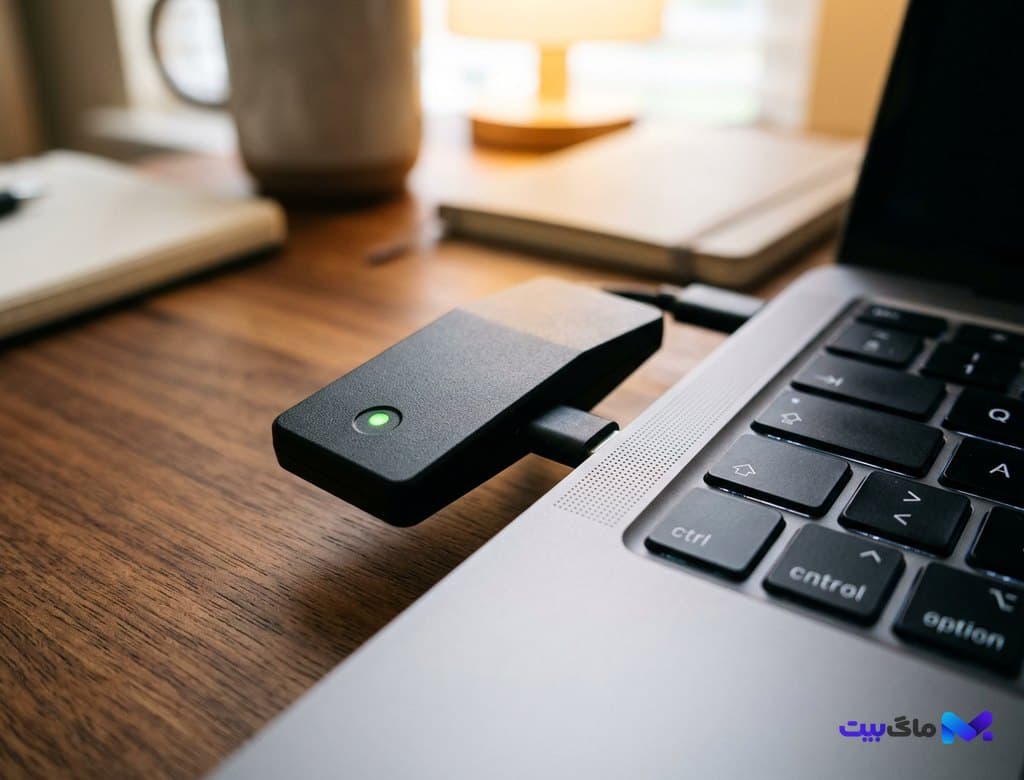
معماری یکپارچه کلیدهای عبور سازمانی و توکنهای سختافزاری
در سطح مهندسی سازمانی، کلیدهای عبور به دو دسته «وابسته به دستگاه» (Device-Bound Passkeys) و «همگامسازیشده» (Synced Passkeys) تقسیم میشوند. برای دسترسیهای عمومی پرسنل، پسکیها از طریق زنجیرههای کلید امن ابری با رمزنگاری سرتاسری (E2EE) میان تلفن همراه و لپتاپ کاربر همگام میشوند. کاربر با یک لمس ساده حسگر اثر انگشت یا اسکن چهره، در کسری از ثانیه لاگین مینماید، بدون اینکه حتی یک کاراکتر تایپ کند.
با این حال، برای مدیران زیرساخت، مهندسان DevSecOps و پایگاههای داده حساس، استفاده از توکنهای سختافزاری فیزیکی نظیر YubiKey 5 PQC و SoloKeys 2 اجباری است. این کلیدها دارای تراشههای امنیتی ضددستکاری (Secure Element) با گواهی CC EAL6+ هستند که زوجکلیدهای پساکوانتومی را مستقیماً درون مدار فیزیکی خود تولید و ذخیره میکنند.
این تجهیزات پیشرفته همچنین به گونهای طراحی شدهاند که به صورت خودکار با سیستمهای اداری و انقلاب لپتاپهای ARM و پردازندههای عصبی ۴۵+ ترافلاپسی تبادل کلید انجام داده و بستری فوقالعاده امن برای دورکاری و عملیات ابری فراهم میآورند.
پیادهسازی معماری اعتماد صفر (Zero Trust) و جلوگیری از سرقت سشن
با حذف پسوردها، نقطه تمرکز مهاجمان سایبری به سرقت کوکیها و توکنهای سشن (Session Hijacking) پس از فرآیند لاگین معطوف شده است. راهکار نوین امروزه اتصال سشن به گواهی دستگاه (Device-Bound Session Credentials - DBSC) است. در این شیوه، مرورگر وب به طور مداوم برای هر درخواست حساس HTTP، یک چالش رمزنگاری سبک را با کمک ماژول TPM سختافزاری امضا میکند.
اگر هکری بتواند کوکیهای مرورگر را با بدافزار کپی کند، به دلیل نداشتن کلید امضاکننده خصوصی در سختافزار قربانی، توکن مسروقه در همان ثانیه نخست توسط سرور باطل میشود. ترکیب استانداردهای DBSC، پروتکلهای FIDO2 و سیاستهای کنترل دسترسی مبتنی بر رفتار در معماری اعتماد صفر (Zero Trust)، نفوذ به شبکههای شرکتی را از نظر ریاضی و اقتصادی برای تبهکاران غیرممکن ساخته است.
نقشه راه پیادهسازی سازمانی و جمعبندی استراتژیک ماگ بیت
گذار به احراز هویت بدون رمز عبور دیگر یک گزینه لوکس نیست، بلکه یک ضرورت حیاتی برای بقای سازمانها در عصر هوش مصنوعی و محاسبات کوانتومی است. تیمهای مهندسی نرمافزار باید در نخستین گام، کتابخانههای احراز هویت خود را به WebAuthn L3 ارتقا داده و پشتیبانی از جفتکلیدهای ML-KEM را در پایپلاینهای مدیریت هویت (IAM) فعال سازند.
تحریریه ماگ بیت تأکید میکند که آموزش کاربران و مهندسان در زمینه مدیریت توکنهای بازیابی (Recovery Credentials) باید در اولویت شرکتها قرار گیرد. با سپردن بار حافظه پسوردها به پروتکلهای ریاضیاتی نوین، ما نه تنها امنیت اطلاعات را صدها برابر تقویت کردهایم، بلکه اصطکاک ورود به سامانهها را حذف نموده و بهرهوری نیروی انسانی را در جهانی امنتر ارتقا بخشیدهایم.
بیشتر از فناوری



