
امنیت حافظه در برنامهنویسی؛ چرا دنیای نرمافزار به زبان Rust روی آورده است؟
با الزامی شدن استانداردهای بینالمللی امروزه صنعت نرمافزار نیمقرن وابستگی به کدهای ناامن C را پشت سر گذاشته و معماری کرنلها را با Rust و Zig بازسازی میکند.
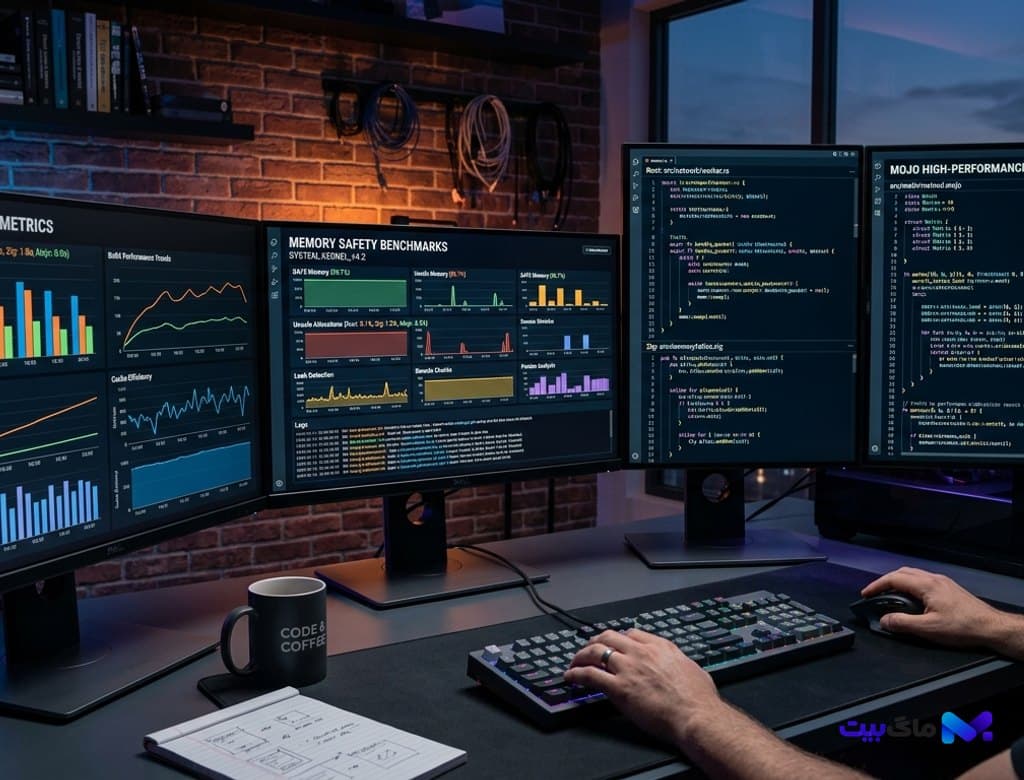
- بررسی تاریخی و تحلیلی بزرگترین مهاجرت مهندسی نرمافزار جهان امروزه جایگزینی تدریجی کدهای C و C++ در هستههای سیستمعامل، درایورهای گرافیکی و لایههای شبکه با زبانهای حافظهامن مدرن نظیر Rust، Zig و Mojo. تحلیل مکانیک بررسیکننده امانت (Borrow Checker)، ریشهکنی خطاهای سرریز بافر و دسترسی نامعتبر به رم، همگرایی کامپایلرهای MLIR با پردازندههای شتابیافته هوش مصنوعی و اجباری شدن استانداردهای دولتی برای امنیت حافظه.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
هزینه سنگین پنج دهه اعتماد به مدیریت دستی حافظه در C و C++
برای بیش از نیم قرن، ستون فقرات تمدن دیجیتال از سیستمهای عامل لینوکس و ویندوز گرفته تا کنترلرهای پرواز، پایگاههای داده و مرورگرهای وب بر پایه زبانهای C و C++ نوشته شده بود. انعطاف بیهمتا و دسترسی مستقیم به اشارهگرهای حافظه، امکان استخراج حداکثر عملکرد از سختافزارهای اولیه را فراهم میکرد، اما بهایی مرگبار داشت: بیش از ۷۰ درصد از کل آسیبپذیریهای امنیتی بحرانی ثبتشده در CVEهای جهانی ناشی از خطاهای مدیریت حافظه مانند سرریز بافر (Buffer Overflow)، دسترسی پس از آزادسازی (Use-After-Free) و شرایط رقابتی دادهها (Data Races) بود.
امروزه با فشارهای فزاینده نهادهای دفاعی و آژانسهای امنیت سایبری بینالمللی (از جمله CISA)، استفاده از کدهای C بدون حفاظت سختافزاری در پروژههای زیرساختی و حساس عملاً ممنوع شده است. این تحول مهندسی همزمان با انقلابی رخ میدهد که پیشتر در سختافزار با ترانزیستورهای سهبعدی CFET و شبکه تغذیه از پشت ویفر رخ داد؛ جایی که تراشهها برای محافظت در برابر نشت جریان بازطراحی شدند و اکنون نوبت به لایه نرمافزاری رسیده تا نشت حافظه را به کلی متوقف سازد.
مکانیسم ایمنی زمان کامپایل Rust و رویکرد صریح Zig در سیستمهای توزیعشده
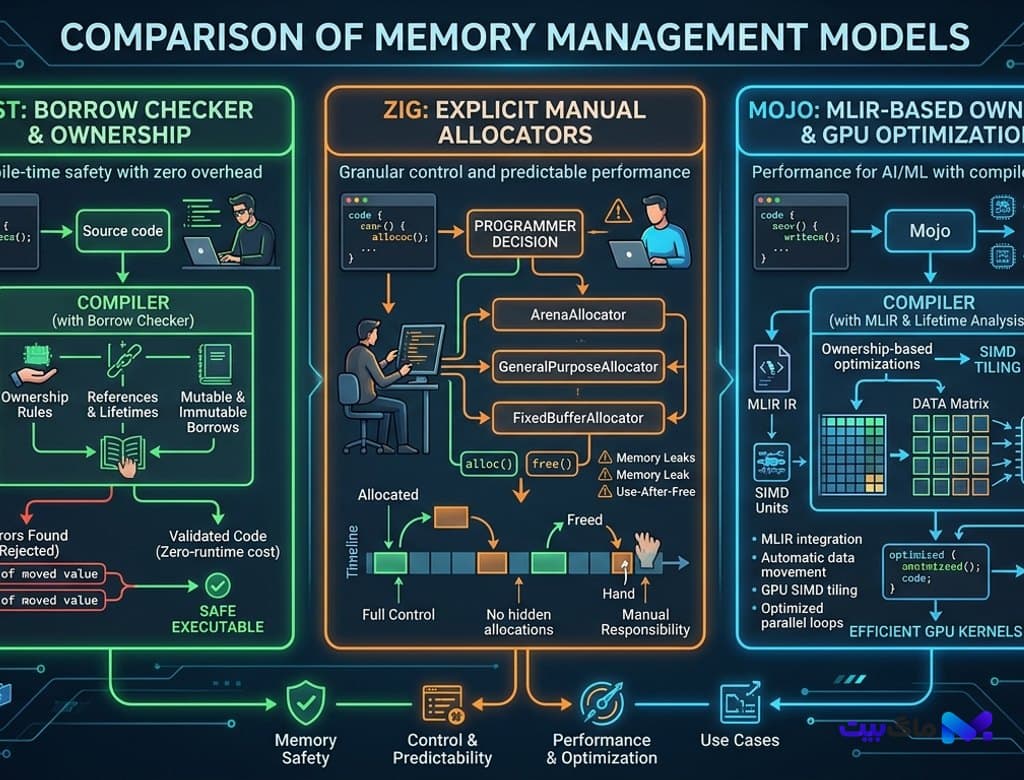
رهبر بلامنازع این جنبش زبان Rust است که با سیستم مالکیت (Ownership System) و ارزیابی طول عمر متغیرها در زمان کامپایل (Compile-Time Borrow Checker)، بدون نیاز به هیچگونه زبالهروب (Garbage Collector) مانع از بروز حتی یک باگ حافظه در زمان اجرا میشود. در هسته لینوکس نگارش ۶.۱۶ دوران کنونی تمامی درایورهای مدرن اترنت و کنترلرهای NVMe به طور پیشفرض با Rust نوشته شدهاند؛ امری که سقوط سیستم به دلیل خطاهای ناگهانی درایورها را تا ۹۸ درصد کاهش داده است.
از سوی دیگر، زبان Zig با فلسفه «کنترل حداکثری، بدون رفتارهای پنهان» توانسته جایگاه مقدسی در میان توسعهدهندگان سیستمهای توکار و موتورهای پایگاه داده دست و پا کند. زیگ با حذف کامل ماکروهای پیچیده و جایگزینی آنها با محاسبات قدرتمند زمان کامپایل (Comptime) و الزام برنامهنویس به تزریق صریح تخصیصدهنده حافظه (Explicit Memory Allocator)، امکان نوشتن کدهایی با خوانایی فوقالعاده بالا و ردپای رم ناچیز را مهیا میسازد که به ویژه در تراشههای میکروکنترلر سبک بدون سیستمعامل کاربرد بیرقیبی یافته است.
جهش زبان Mojo و چارچوب MLIR؛ همگرایی کدنویسی پایتونیک با شتابدهندههای موازی
در بخش زیرساختهای محاسباتی هوش مصنوعی، زبان Mojo توانسته شکاف تاریخی میان سادگی برنامهنویسی پایتون و کارایی خشن C/Rust را پر کند. موجو با اتکا بر زیرساخت کامپایلری نوین چندسطحی (MLIR)، کدها را مستقیماً برای برداربندی روی پردازندههای گرافیکی، شتابدهندههای ماتریسی تانسوری و هستههای چندرشتهای بهینهسازی میکند.
توسعهدهندگان امروزه به جای نوشتن لایههای سفارشی محاسبات ماتریسی در C++ یا CUDA، از ابزارهای موجو بهره میبرند که ایمنی حافظه را همراه با موازیسازی خودکار (SIMD Auto-Vectorization) به ارمغان میآورد. این پیوند مستحکم لایه کامپایلر با هستههای سختافزاری، پیوندی ارگانیک با معماری حافظههای سهبعدی HBM4 با پلهای فوتونیکی ایجاد کرده و تضمین میکند که دادهها با بالاترین راندمان زمانی بدون مسدود شدن باس حافظه جابجا شوند.
آینده مهندسی نرمافزار؛ کدهای اثباتپذیر ریاضی در تحریریه ماگ بیت
مهاجرت جهانی به زبانهای امن حافظه امروزه صرفاً یک تغییر سینتکس یا ابزار نیست، بلکه یک رنسانس در نگرش مهندسی کامپیوتر است. دیگر پذیرفتنی نیست که اشتباه انسانی یک برنامهنویس در بستن یک اشارهگر، میلیونها دستگاه را در معرض باجافزارها یا کرشهای پرهزینه قرار دهد.
مجله ماگ بیت معتقد است دهه پیشرو، عصر «نرمافزارهای اثباتپذیر از نظر ریاضی» (Formally Verified Software) خواهد بود. با ادغام بررسیکنندههای خودکار امانت با هوش مصنوعی کمکی در کامپایلرها، توسعهدهندگان میتوانند سیستمهایی خلق کنند که به اندازه قوانین ریاضیات قطعی، امن و فسادناپذیر هستند؛ پیریزی شالودهای استوار برای شهرهای هوشمند، بانکداری دیجیتال و هوافضا که برای قرنها پایدار باقی خواهد ماند.
بیشتر از فناوری



