
احراز هویت بدون رمز عبور و پساکوانتوم
مرگ رسمی کلمات عبور؛ استانداردهای پساکی نوین دوران کنونی با رمزنگاری مقاوم در برابر ابررایانههای کوانتومی، سرقت هویت و فیشینگ را از ریشه غیرممکن کردهاند.
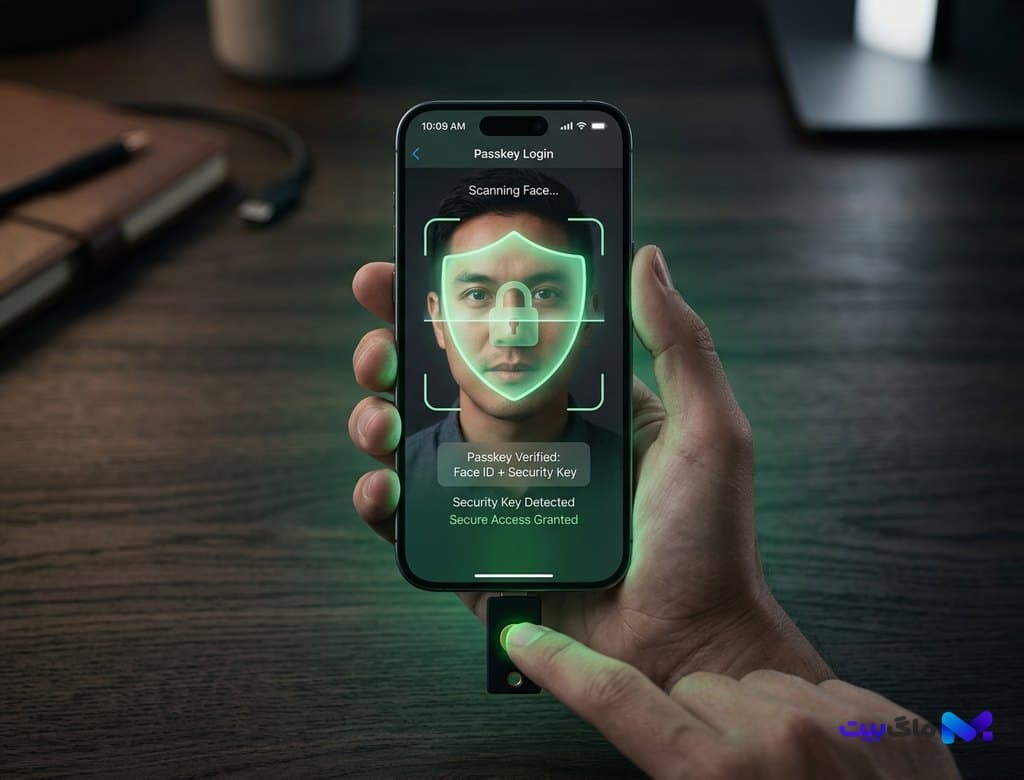
- تحلیل تخصصی و راهبردی استقرار سراسری نسل دوم کلیدهای عبور دیجیتال (Passkeys 2.0) و استانداردهای نوین WebAuthn امروزه. بررسی مهار قطعی بردارهای نفوذ از طریق جایگزینی کلیدهای عمومی-خصوصی نامتقارن مقاوم در برابر رایانش کوانتومی مبتنی بر الگوریتمهای استاندارد NIST نظیر ML-KEM (Kyber) و ML-DSA (Dilithium). کالبدشکافی معماری همگامسازی سرتاسری E2EE میان پلتفرمهای اکوسیستمی، حذف صددرصدی مخاطرات سرقت توکن و فیشینگ Man-in-the-Middle، سازگاری پیشرفته ماژولهای سختافزاری Secure Enclave، و نقشه راه سازمانهای زیرساختی برای مهاجرت بیدردسر به الگوهای امنیتی Zero Trust.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
پایان دوران فاجعهبار پسوردها؛ بحران فیشینگ و آسیبپذیری عامل انسانی
برای بیش از نیم قرن، رشتهای از کاراکترهای متنی موسوم به کلمه عبور (Password) ضعیفترین و در عین حال حیاتیترین حلقه زنجیره امنیت سایبری جهان را تشکیل میداد. میلیاردها دلار خسارت سالانه ناشی از حملات فیشینگ معکوس، سرقت کوکیهای نشست، افشای پایگاههای داده و حملات Credential Stuffing ثابت کرد که تکیه بر حافظه انسان برای حفظ امنیت دیجیتال، خطایی راهبردی است. حتی راهکارهای پیامکی احراز هویت دوعاملی (2FA) نیز در برابر حملات تعویض سیمکارت و پروکسیهای معکوس تسلیم شدند.
امروزه اتحاد جهانی FIDO همراه با کنسرسیوم W3C رسماً سند مرگ گذرواژهها را امضا کردند. استاندارد نوین Passkeys 2.0 که بر پایه پروتکل WebAuthn استوار است، احراز هویت را به امضای دیجیتال رمزنگاریشده نامتقارن تبدیل کرده که در آن کلید خصوصی هرگز از ماژول سختافزاری امن کاربر (مانند Secure Enclave، TPM یا تراشههای تایتان) خارج نمیشود.
این گذار بنیادین در کنار الزامات انقلاب ایمنی حافظه در برنامهنویسی و مهاجرت به Rust و Zig، بخش اعظم حفرههای نفوذ باینری و مهندسی اجتماعی در زیرساختهای فناوری را برای همیشه مسدود ساخته است.
رمزنگاری پساکوانتومی (PQC)؛ تسلیح در برابر تهدیدات الگوریتم شور
جهش تاریخی نسل جدید کلیدهای عبور امروزه تجهیز پیشفرض آنها به استانداردهای رمزنگاری پساکوانتومی (Post-Quantum Cryptography) مصوب موسسه ملی استانداردها و فناوری (NIST) است. الگوریتمهای کلاسیک مانند RSA و رمزنگاری منحنی بیضوی (ECC) در صورت دستیابی به کامپیوترهای کوانتومی مقیاسپذیر به سادگی از طریق الگوریتم شور (Shor's Algorithm) شکسته خواهند شد؛ سناریویی که هکرها را واداشته دادههای رمزگذاریشده امروزی را برای رمزگشایی در آینده ذخیره کنند (Harvest Now, Decrypt Later).
در Passkeys 2.0، مکانیسمهای کپسولهسازی کلید مبتنی بر شبکه یا Lattice-based Cryptography نظیر ML-KEM (قبلاً Kyber) و امضاهای دیجیتال ML-DSA (قبلاً Dilithium) به عنوان لایههای هسته پیادهسازی شدهاند. این الگوریتمها بر پایه حل مسائل ریاضی چندبعدی در فضاهای مشبک طراحی شدهاند که حتی برای قدرتمندترین پردازندههای کوانتومی آینده نیز در بازه زمانی میلیونها سال غیرقابل نفوذ باقی خواهند ماند.
پیادهسازی این حجم از محاسبات بدون افت سرعت نیازمند زیرساختهای نرمافزاری سبک و موتورهای پردازشی کارآمد شبیه به تحولات معماری دریاچهداده Zero-ETL و آپاچی آیسبرگ بوده است تا فرآیند احراز هویت کاربر در کسری از ۱۰۰ میلیثانیه با تأیید اثر انگشت یا اسکن چهره انجام پذیرد.
معماری همگامسازی بینپلتفرمی و پشتیبانگیری امن سرتاسری (E2EE)
بزرگترین مانع روانی پذیرش کلیدهای عبور در نسل اول، ترس کاربران از قفل شدن دسترسی در صورت مفقود شدن یا سوختن گوشی هوشمند و عدم انتقال آسان کلیدها میان سیستمعاملهای رقیب (اندروید، iOS، ویندوز و لینوکس) بود. امروزه پروتکلهای استاندارد باز نظیر CXP (Credential Exchange Protocol) این انحصارگرایی را پایان دادند.
کلیدهای عبور اکنون از طریق شبکههای پشتیبانگیری ابری با رمزنگاری سرتاسری کامل (Zero-Knowledge E2EE) همگامسازی میشوند؛ بدین معنا که حتی شرکتهای ارائهدهنده سرویس ابری نظیر اپل یا گوگل توانایی خواندن یا بازسازی کلیدهای خصوصی کاربر را ندارند. افزون بر این، برای کاربران حرفهای و مدیران سیستمهای زیرساختی، امکان میزبانی پایگاه کلیدهای عبور روی سرور ابری شخصی و هوملب هوش مصنوعی با Proxmox و CasaOS یا کلیدهای فیزیکی امنیتی فراهم شده است.
مکانیزمهای جدید همچنین از قابلیت احراز هویت مشروط (Conditional UI) بهره میبرند؛ کاربر به محض فوکوس روی فیلد ورود در مرورگر وب، فهرستی از پساکیهای متصل به اثر انگشت خود را مشاهده کرده و با یک لمس کوتاه وارد حساب کاربری میشود، بدون اینکه حتی یک کاراکتر رمز را تایپ کند.
استقرار در اکوسیستم Zero Trust و اینترنت اشیا (IoT)
تاثیر استقرار Passkeys 2.0 فراتر از مرورگرهای وب کاربران عادی است؛ این فناوری به رکن رکین معماری امنیت اعتماد صفر (Zero Trust Architecture) در سازمانهای بینالمللی بدل شده است. تمامی نشستهای دسترسی کارمندان، ارتباطات SSH با سرورهای لینوکسی و ارتباطات API بینسرویسی با توکنهای پساکی امضا میشوند که امکان رهگیری و احراز هویت متقابل قطعی را به ارمغان میآورد.
در حوزه دستگاههای متصل، استانداردهای احراز هویت بدون پسورد مستقیماً با پروتکلهای جدید اینترنت اشیا نظیر خانه هوشمند محلی (Local-First) با پروتکل Matter 2.0 هماهنگ شدهاند؛ تجهیزات خانه هوشمند، خودروهای الکتریکی و سیستمهای نظارتی تنها با کلیدهای دیجیتال سختافزاری اعتباردهی میشوند و امکان ورود بدافزارهای باتنت Mirai به طور کامل خنثی شده است.
دوران کنونی نماد پیروزی مهندسی رمزنگاری نوین بر یکی از کهنهترین عادات ناکارآمد عصر دیجیتال است. حذف رمزهای عبور نه فقط یک ارتقای امنیتی، بلکه تحولی بنیادین در راحتی، آرامش روان و اعتماد عمومی به زیرساختهای شبکه جهانی وب به شمار میرود.
بیشتر از فناوری



