
راهنمای مقابله با دیپفیک و کلاهبرداری
امروزه شنیدن دیگر به معنای باور کردن نیست! کلاهبرداران با ۵ ثانیه از صدای شما میتوانند اقوامتان را فریب دهند. راهکارهای نجات از حملات هوش مصنوعی را بیاموزید.
- آموزش کاربردی برای عموم کاربران؛ بررسی روشهای نوین کلاهبرداری با کلون کردن صدای نزدیکان و ویدیوهای جعلی هوش مصنوعی امروزه همراه با پروتکلهای احراز هویت خانوادگی و کلیدهای سختافزاری.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
وقتی حواس پنجگانه دیگر قابل اعتماد نیستند؛ واقعیت تلخ کلونینگ صدا امروزه
تصور کنید تلفن همراهتان زنگ میخورد و صدای پریشان فرزند یا برادرتان را میشنوید که میگوید در جریان یک تصادف یا بحران مالی فوری به انتقال آنی پول به شماره حسابی غریبه نیاز دارد. لحن صدا، مکثها و تپقهای کلامی کاملاً متعلق به اوست. امروزه کلاهبرداران با برداشتن تنها یک پیام صوتی کوتاه ۵ ثانیهای از شبکههای اجتماعی عمومی، قادرند با مدلهای تبدیل متن به صدای بلادرنگ (Real-Time Voice Cloning)، صدای هر انسانی را با دقتی فراتر از ۹۸ درصد شبیهسازی کنند.
این تهدید روزافزون نشان میدهد که ابزارهای سنتی تشخیص تقلب و اعتماد کورکورانه به شنیدهها منسوخ شده است. کلاهبرداریهای مهندسی اجتماعی اکنون مجهز به هوش مصنوعی پیشبینانه هستند و دقیقاً آسیبپذیرترین اعضای خانوادهها، بهویژه سالمندان و نوجوانان را هدف قرار میدهند.
پروتکل کلمه عبور ایمن خانوادگی (Duress & Safe Words)؛ سادهترین سد دفاعی
پیش از دست زدن به راهکارهای پیچیده نرمافزاری، یک تدبیر طلایی غیردیجیتال وجود دارد که صددرصد در برابر حملات دیپفیک صوتی و تصویری کارایی دارد: «کلیدواژه اضطراری خانوادگی».
در این روش، اعضای خانواده در یک گفتگوی حضوری، یک واژه یا عبارت کاملاً نامرتبط و غیرقابل حدس (مثلاً نام میوهای خیالی همراه با یک عدد معین) را به عنوان رمز عبور ایمن انتخاب میکنند. در هر تماس مشکوک تلفنی که تقاضای واریز وجه، انتقال اطلاعات حساس یا کمک فوری مطرح میشود، بلافاصله باید از تماسگیرنده خواسته شود که آن کلمه رمز را بیان کند. هوش مصنوعی مهاجم به هیچ وجه به این واژه مخفی دسترسی ندارد و حمله در همان ثانیه اول خنثی میشود.
چرا پیامکهای تایید دو مرحلهای (SMS 2FA) مرگبار شدهاند؟
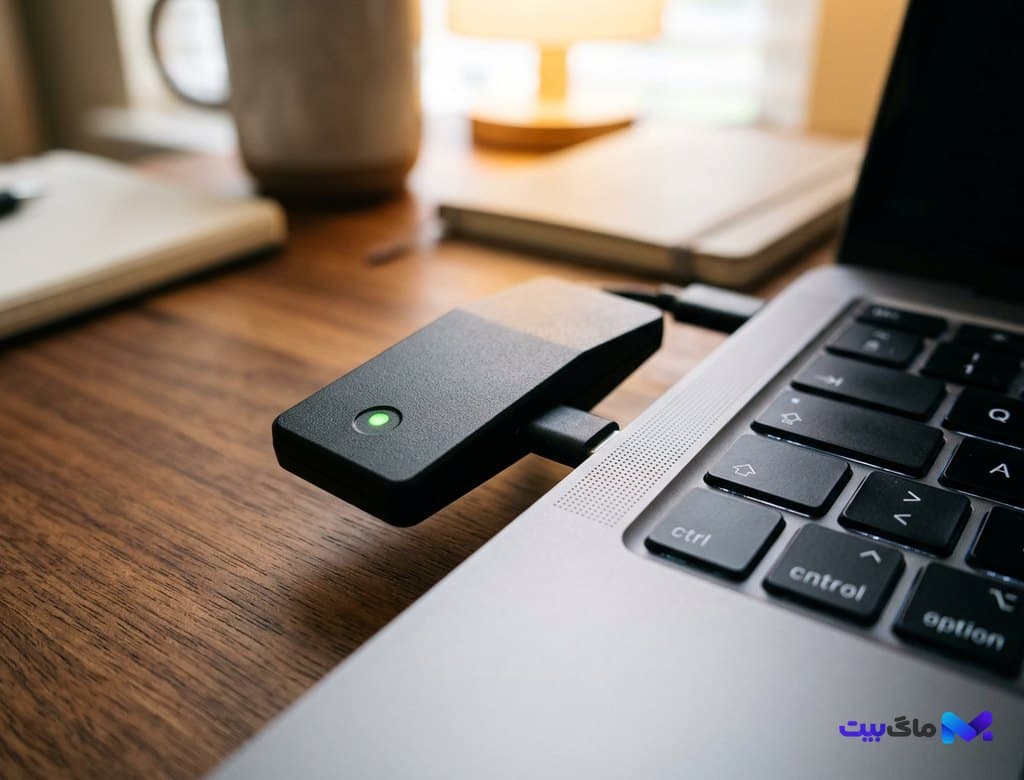
متاسفانه بخش بزرگی از کاربران هنوز تصور میکنند فعال بودن تایید پیامکی برای حسابهای ایمیل، صرافیها یا بانکها کفایت میکند. در سالهای اخیر، حملات تعویض سیمکارت (SIM Swap) و رهگیری سیگنالهای مخابراتی به سطحی رسیدهاند که هکرها پیامکهای رمز یکبار مصرف را بدون اطلاع صاحب خط دریافت میکنند.
تنها چاره نهایی، گذار فوری به پروتکلهای رمزنگاری شده نامتقارن است. همانطور که پیشتر در راهنمای جامع پیادهسازی پسکی (Passkey) و کلیدهای سختافزاری تشریح کردیم، کلیدهای سختافزاری فیزیکی بر پایه استاندارد FIDO2 تنها راهکاری هستند که حتی در صورت تسلیم شدن کاربر در برابر فیشینگ، اجازه ورود غیرمجاز را به هیچ عاملی نمیدهند.
نشانههای بصری و تکنیکهای روانشناختی برای کشف ویدیوهای دیپفیک
اگر در حین یک تماس تصویری تصویری مشکوک شدید، سه آزمایش ساده میتواند نقاب دیجیتالی را فاش کند: اول، از فرد بخواهید سر خود را به سرعت به طرفین بچرخاند؛ الگوریتمهای شبیهساز صورت در لبههای خط فک و اتصال گردن دچار گسستگی فریم (Artifacts) میشوند. دوم، از او بخواهید دست خود را مقابل صورتش تکان دهد؛ سیستمهای بینایی ماشین در تفکیک انگشتان از چهره دچار افت دقت شدید میشوند.
سومین نشانه، الگوهای طبیعی پلک زدن و تنفس قفسه سینه است. مدلهای هوش مصنوعی هنوز در ایجاد ضربآهنگ غیریکنواخت فیزیولوژیک انسانی ضعف دارند. این چالشها در مقیاس وسیعتر، با مباحث مطرحشده در چالشهای نظارتی و حفظ حریم خصوصی در شهرهای هوشمند همپوشانی دارند، جایی که تفکیک تصاویر دوربینهای مداربسته واقعی از جعلهای سازمانیافته به یک معضل کلان امنیت عمومی بدل شده است.
پروتکل واکنش سریع در صورت وقوع کلاهبرداری مالی و سرقت دسترسی
اگر متاسفانه شما یا یکی از نزدیکانتان فریب چنین تماسی را خوردید و وجهی واریز شد، ثانیهها سرنوشتسازند. نخستین اقدام، تماس فوری با تلفن فوریتهای سایبری پلیس فتا و واحد پشتیبانی ۲۴ ساعته بانک مبدا جهت مسدودسازی تراکنش شتابی است.
در گام دوم، سریعاً تمام نشستهای فعال (Active Sessions) حسابهای گوگل، اپل، تلگرام و شبکههای اجتماعی خود را از طریق دستگاهی امن خاتمه داده (Kill Sessions) و رمزهای اصلی را تغییر دهید. گزارش رسمی واقعه مانع از سوءاستفادههای ثانویه از مدارک هویتی شما خواهد شد.
چکلیست ۱۰ دقیقهای برای ضدگلوله کردن حریم خصوصی
همین امروز تنظیمات حریم خصوصی پیامرسانهای خود را از حالت عمومی خارج کنید و اجازه افزودن به گروهها را تنها به مخاطبین ذخیرهشده محدود نمایید. در شبکههای اجتماعی، از انتشار ویدیوهای باکیفیت کلوزآپ از چهره کودکان و صدای خام اعضای خانواده خودداری کنید و به جای پسوردهای سنتی، استفاده از نرمافزارهای مدیریت رمز عبور متنباز مانند Bitwarden را الزامی نمایید.
بیشتر از فناوری



