
راهنمای معماری Zero Trust و دسترسی موقت سازمانی
پایان عصر دیوارهای آتش پیرامونی؛ چگونه مدل امنیت با اعتماد صفر و گواهینامههای موقت یکبارمصرف، راههای نفوذ هکرها به دیتاسنترها و منابع ابری را امروزه مسدود کردند.
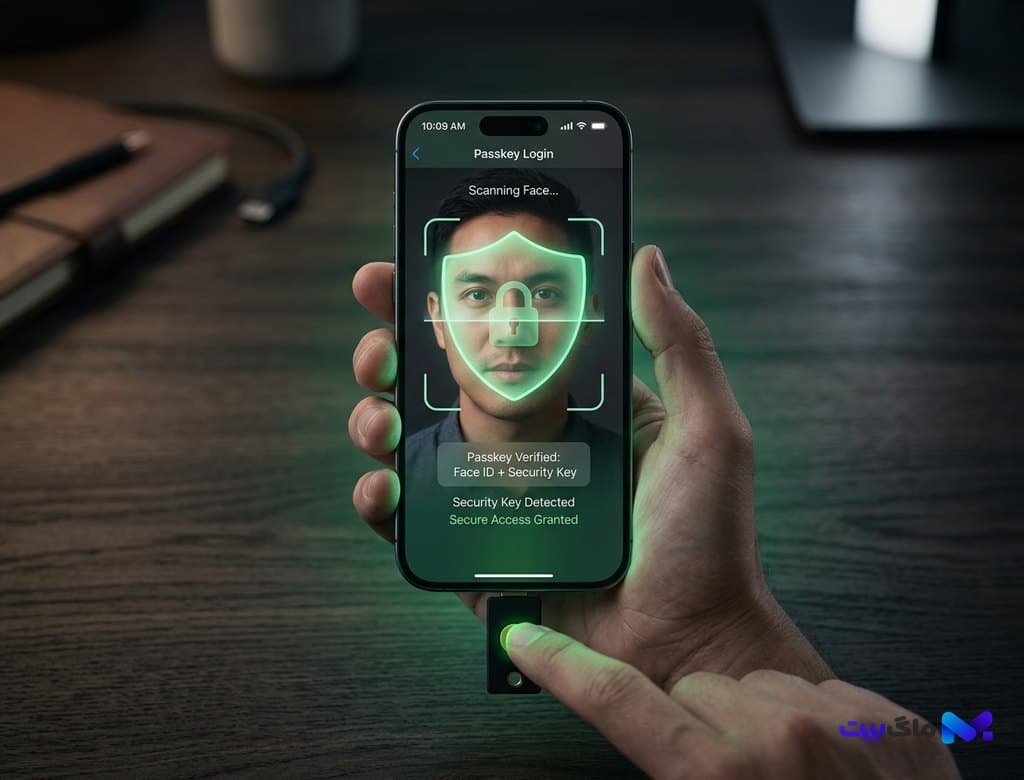
- تحلیل جامع و فنی تحول پارادایم امنیت زیرساخت امروزه کالبدشکافی چرایی منسوخ شدن VPNهای سنتی محیطمحور در برابر حملات زنجیره تامین و نفوذهای افقی (Lateral Movement)، تحلیل اصول سه گانه اعتماد صفر (احراز هویت پیوسته، دسترسی با کمترین امتیاز و فرض نقض امنیتی)، بررسی استاندارد صدور گواهینامههای موقت کوتاه مدت (Just-In-Time Ephemeral Certificates) بر پایه فریمورکهای SPIFFE/SPIRE، و مقایسه عملیاتی پلتفرمهای مدرن دسترسی نظیر Teleport Enterprise، Pomerium و Cloudflare Zero Trust.
- بررسی جامع ابعاد فنی و کاربردی توسط تحریریه ماگ بیت.
- پیشبینی اثرات کوتاهمدت و بلندمدت بر اکوسیستم فناوری.
سقوط حصارهای سنتی قلعه و خندق؛ چرا VPNها به بزرگترین آسیبپذیری شرکتها بدل شدند؟
برای نزدیک به سه دهه، الگوی دفاعی حاکم بر شبکههای سازمانی بر مبنای مدل قلعه و خندق (Castle-and-Moat Architecture) پیادهسازی میشد. در این ساختار، یک فایروال پیرامونی محکم و یک سرور VPN در ورودی شبکه قرار میگرفت. فرض بنیادین و سادهلوحانه این بود که هر فردی در خارج از شبکه غیرقابل اعتماد است، اما به محض اینکه کارمند یا متخصصی با رمز عبور و VPN وارد شبکه داخلی شد، به عنوان نیروی خودی شناخته شده و دسترسی گستردهای به سرورها و سوئیچها پیدا میکند.
اما امروزه این فرضیه قدیمی به فاجعههای امنیتی پرهزینهای منجر شده است. سرقت یک اعتبار کاربری ساده یا نفوذ به لپتاپ یک کارمند دورکار، دروازههای کل زیرساخت را به روی مهاجمان میگشود و آنها به راحتی میتوانستند به صورت افقی (Lateral Movement) میان کلاسترهای کوبرنتیز، دیتابیسها و ماشینهای مجازی حرکت کنند. پاشیدن بذر باجافزارها در صدها سازمان بینالمللی ریشه در همین اعتماد کورکورانه درونشبکهای داشت.
علاوه بر این، سرورهای VPN با ایجاد گلوگاههای متمرکز و تاخیر بالا، توان پاسخگویی به سازمانهای هیبریدی و ابری امروزی را از دست دادند؛ نقطهای که مهاجرت سراسری به سوی مدل اعتماد صفر (Zero Trust Network Access یا ZTNA) را از یک توصیه اختیاری به یک الزام بقا تبدیل کرد.
پایههای مفهومی Zero Trust؛ احراز هویت مداوم بر مبنای هویت و زمینه (Context-Aware)
معماری اعتماد صفر که بر پایههای نظری مدل BeyondCorp گوگل و استانداردهای NIST SP 800-207 شکل گرفته، بر سه اصل طلایی استوار است: اول، تایید صریح و مداوم (Verify Explicitly)؛ دوم، اعطای دسترسی با کمترین سطح امتیاز (Least Privilege Access)؛ و سوم، فرض رخ دادن نقض امنیتی (Assume Breach). در این پارادایم، هیچ مکانی به عنوان شبکه امن داخلی وجود ندارد؛ شبکه دیتاسنتر داخلی از نظر درجه اعتماد تفاوتی با وایفای عمومی یک فرودگاه ندارد.
در مدل ZTNA، دسترسی نه بر اساس آدرس IP یا پورت شبکه، بلکه بر اساس هویت بیومتریک کاربر، سلامت لحظهای دیوایس و زمینه دسترسی (Context) ارزیابی میشود. یک کارشناس دیتابیس برای اجرای یک کوئری، دیگر به شبکه متصل نمیشود، بلکه درخواست او از طریق یک پراکسی معکوس هویتمحور عبور میکند که وضعیت آنتیویروس، موقعیت جغرافیایی، زمان درخواست و گواهینامه سختافزاری دستگاه او را میسنجد.
همگامسازی این پروتکل با تحولات خداحافظی همیشگی با رمزهای عبور و کلیدهای سختافزاری FIDO2، امکان فیشینگ اعتبارات را عملاً به صفر مطلق رسانده است.
دسترسی موقت (Just-in-Time Access) و کلیدهای خودتخریبگر با استانداردهای SPIFFE/SPIRE
یکی از درخشانترین پیشرفتهای مهندسی امنیت امروزه حذف کامل کلیدهای دسترسی ثابت و استاتیک (Static Credentials) است. در سیستمهای گذشته، کلیدهای خصوصی SSH یا توکنهای دسترسی API ماهها یا سالها در فایلهای تنظیمات باقی میماندند و نشت تصادفی آنها در مخازن کد، فاجعه میآفرید. در رویکرد دسترسی موقت (Just-in-Time یا JIT Access)، مفهوم دسترسی دائمی به زبالهدان تاریخ پیوسته است.
در زیرساختهای مدرن، هنگامی که یک مهندس نیازمند ورود به یک نود عملیاتی لینوکس برای رفع باگ است، یک گواهینامه موقت با طول عمر کوتاه (مثلاً ۱۵ یا ۳۰ دقیقه) توسط مرجع صدور گواهی (CA) امضا میشود. این گواهی پس از اتمام مدت زمان مقرر، به صورت خودکار باطل گشته و هیچ اعتباری برای استفاده مجدد مهاجمان باقی نمیماند.
برای ارتباط سرویس با سرویس (mTLS) در میکروسرویسها نیز استانداردهای باز SPIFFE (چارچوب هویت تولید ایمن برای همه) و پیادهسازی SPIRE به استاندارد طلایی بدل شدهاند. هر کانتینر در هنگام تولد، یک سند هویت موقت و رمزنگاریشده دریافت میکند که هویت دقیق آن را برای سرویس مقصد اثبات مینماید؛ رویکردی که در هماهنگی کامل با مشاهدهپذیری هسته لینوکس با eBPF و سیلویوم امنیتی فولادین برای کلاسترها به ارمغان میآورد.
کالبدشکافی ابزارهای مدرن ZTNA؛ مقایسه معماری Teleport، Cloudflare Access و Pomerium
در صحنه نرمافزارهای عملیاتی دوران معاصر سه پلتفرم پیشتاز رقابت را به دست گرفتهاند: پلتفرم Teleport به عنوان محبوبترین راهکار منبعباز و اینترپرایز برای دسترسی به زیرساخت شناخته میشود. تلپورت امکان دسترسی امن بدون نیاز به VPN به سرورهای SSH، کلاسترهای کوبرنتیز، وباپلیکیشنهای داخلی و پایگاههای داده PostgreSQL و MySQL را با صدور گواهیهای لحظهای و ضبط کامل سشنهای ویدیویی برای ممیزی قانونی فراهم میسازد.
در سمت دیگر، راهکارهای لبه ابری نظیر Cloudflare One و Cloudflare Access قرار دارند. مزیت رقابتی کلودفلر، توزیع جغرافیایی پراکسیها در بیش از ۳۰۰ شهر جهان است. ترافیک کاربران بدون تجربه هیچ تاخیری از نزدیکترین سرور لبه بررسی شده و مستقیماً به برنامههای ابری هدایت میشود بدون آنکه آدرس IP سرورهای اصلی سازمان هرگز در اینترنت عمومی فاش گردد.
در پروژههای سلفهاستد و تیمهای چابک نیز Pomerium به عنوان یک پراکسی دسترسی هویتمحور سبک و بسیار چابک درخشیده است که به راحتی با سرویسهای احراز هویت نظیر Okta، Keycloak و Google Workspace ادغام میشود.
ماتریس پیادهسازی گامبهگام برای تیمهای مهندسی؛ حفاظت از کلاسترها، دیتابیسها و سرورها
برای مهاجرت موفق از شبکههای فرسوده VPN به معماری اعتماد صفر امروزه سازمانها باید یک نقشه راه چهار مرحلهای را دنبال کنند: مرحله اول، ممیزی و کشف جامع داراییهاست؛ شناسایی تمامی پورتهای باز، کلیدهای SSH استاتیک فراموششده و متغیرهای محرمانه پراکنده در زیرساخت.
مرحله دوم، برقراری هویت یگانه سازمانی (SSO) با الزام ورود بدون رمز عبور و پسکیهای مبتنی بر WebAuthn است. مرحله سوم، استقرار کنترلکنندههای ZTNA در لبه زیرساخت و بستن تمامی پورتهای ورودی فایروال به جز اتصالات معکوس رمزنگاریشده است. در این حالت، سرورها دیگر مستقیماً از اینترنت ورودی نمیپذیرند، بلکه تونلهای خروجی ایزوله به پراکسی امن ZTNA میزنند.
مرحله نهایی، نظارت رفتاری خودکار و اجرای سیاستهای دسترسی پویاست؛ به طوری که اگر ناهنجاری رفتاری یا تلاشی غیرمعمول برای بارگیری حجم بالای دادهها ثبت شود، سشن کاری در کمتر از یک ثانیه مسدود گردد. گذر به Zero Trust امروزه نه یک ارتقای لوکس، بلکه خط مقدم صیانت از دادهها در دنیای بیرحم تهدیدات مدرن است.
بیشتر از فناوری



